欧一交易,多层签名钱包架构守护每笔资产

冷热分离多签验证实时风控

去年冬天,一位做跨境结算的朋友跟我抱怨:每次转大额资产都提心吊胆,生怕私钥泄露或交易所被攻破。直到他试了欧一交易,发现这里的资产不是放在一个篮子里,而是分散在冷热隔离的多签钱包里,每笔转出都要经过多重签名验证。他形容那种感觉——就像给资产上了几把锁,钥匙还不在一处。欧一交易的底层安全架构,正是为这种「不放心」而生。

官网注册 APP下载

安全日志可视化

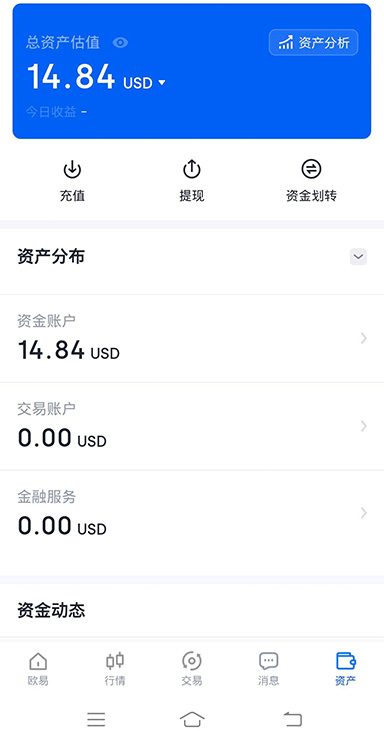
欧一交易在APP内提供设备登录、签名请求、风控拦截的完整时间线,用户随时可回溯每笔操作的审批轨迹。

第一次用欧一交易该从哪里下手

先别急着转大额。注册欧一交易后,第一件事是进安全中心绑定验证器并开启地址白名单,这是后面所有操作的地基。第二步,用小额资产走一遍完整的充值、转出流程,观察签名确认和风控提示的节奏,熟悉界面反馈。第三步,把常用收款地址加进白名单并锁定,之后大额转出就不会被延迟规则卡住。最后,定期在安全日志里翻一翻登录记录,发现陌生设备立刻踢下线。这套流程走完,你才算真正把欧一交易的安全架构用起来了。

欧一交易的多签审批会不会让日常转账变得很慢?

不会。欧一交易对小额转出走的是快速通道,单签即可完成;只有超过用户预设额度的操作才触发多签审批,签名聚合技术把审批耗时控制在几秒内,日常使用几乎无感。

欧一交易安全转账的四步操作链路

在欧一交易发起转账时,系统先校验设备指纹与登录环境,再对收款地址进行黑名单比对,随后触发多签审批流程,最后经风控引擎二次确认才广播上链。每一步都有独立日志可追溯,用户可在安全中心查看完整审计记录。

为什么欧一交易把私钥分片看得比什么都重

私钥一旦集中存储,就等于把全部家当挂在一把锁上。欧一交易采用门限签名方案,把私钥拆成多个分片交由不同模块保管,签名时需达到阈值才能合成有效签名。即便某个节点被攻破,攻击者拿到的也只是碎片,无法还原完整私钥,用户资产始终处于安全边界内。

欧一交易底层安全架构的三个硬核支撑

多签钱包分散私钥

欧一交易将私钥分片存储于不同安全域,任何单点泄露都无法拼出完整密钥,大额转出需多方签名协同完成审批。
在欧一交易设置地址白名单后还能临时转给新地址吗?

可以,但需要走延迟生效流程。欧一交易对非白名单地址的转出设了24小时冷静期,期间可在安全中心撤销,这个设计就是为了给冲动或受骗操作留一个反悔窗口。

签名聚合加速

欧一交易优化了多签验证的并行计算路径,把多签审批耗时压缩到秒级,安全流程不拖慢正常交易节奏。
分层确定性钱包体系

欧一交易为每个用户派生独立子链地址,地址之间无法关联推导,降低链上分析带来的隐私暴露风险。

如果手机丢了,欧一交易账户里的资产还安全吗?

安全。欧一交易的多签架构意味着单台设备只是签名分片之一,丢失后可通过备用验证器或人工复核通道冻结账户并重新绑定,资产不会因设备丢失而被单点转走。

链上地址监测

欧一交易对接链上风险地址库,转账前自动比对收款地址是否涉及可疑资金流,提前预警而非事后追查。
欧一交易APP安全中心

欧一交易生态服务矩阵

实时风控引擎拦截

系统对每笔欧一交易请求进行行为建模,异常地址或高频操作会触发人工复核,把风险挡在确认之前。

冷热钱包物理隔离

95%资产存放在离线冷钱包,热钱包仅保留日常流动性,即使热端遭遇攻击也触及不到用户主体资产。

地址白名单锁

欧一交易允许用户预设常用提币地址并锁定,非白名单地址转出需延迟24小时生效,给异常操作留出拦截窗口。
硬件安全模块托管

欧一交易

关键签名运算在HSM加密机内完成,密钥不出硬件边界,杜绝内存抓取或侧信道攻击导致的密钥泄露。
欧一交易 常见问题指南

1交易二次确认机制
欧一交易对超出预设额度的转出强制要求二次确认,可绑定独立验证器,避免单一设备失守造成损失。
2欧一交易的冷钱包资产怎么证明真的存在?
欧一交易定期公布冷钱包地址的链上签名验证报告,用户可自行在区块浏览器核对冷地址余额与签名记录,储备证明数据在官网可查,不依赖平台单方面声明。
3多签托管协作
欧一交易支持团队账户配置多签策略,企业用户可设定多名审批人共同管理资金转出,权责清晰可审计。
4欧一交易的风控拦截会误伤正常交易吗?
欧一交易的风控规则基于行为建模而非固定阈值,正常频率和常见地址对的交易不会触发拦截;只有地址命中风险库或操作模式突变时才进入人工复核,误判率控制在较低水平。
5应急冻结通道
欧一交易提供异常情况下的资产冻结入口,用户发现设备丢失或凭证泄露可一键锁定账户,阻断后续签名请求。

欧一交易安全架构拆解完毕,接下来该你动手了

欧一交易的底层安全不是口号,是冷热分离、多签分片和实时风控叠出来的防线。花十分钟完成安全设置,比事后追悔有用得多。现在就去配置你的第一道锁。