欧交易所下载,下载环节的风险控制清单

包体验真权限隔离设备锁仓

欧交易所下载本身不复杂,复杂的是网上混杂的假包和带毒链接。从风险管理角度看,下载是整条安全链的第一环,这一环失守,后续的密码、验证码、助记词全暴露。本页不讲虚的,直接给你一套下载前后的检查动作:怎么认官方包、怎么验签名、装完先关哪些权限、绑什么设备,让你在动手之前就把风险摁住。

官网注册 APP下载

安装包签名校验

安卓包下载后别急着点安装,用系统自带的包管理器看一眼签名信息,发布者字段对不上官网公布的指纹就删掉重下。

API密钥权限分级

为量化用户提供只读、交易、提币三级API权限,欧交易所下载后按需开通,默认关闭提币权限。

增量更新校验

版本更新采用增量包下发,每次更新单独校验签名,避免全量包被替换的风险,更新过程可追溯。

欧交易所下载的完整操作路径与校验节点

从官网首页找到下载入口,安卓用户选择APK直装包,iOS用户跳转TestFlight或企业签通道。下载完成后核对文件大小与官网标注是否一致,安卓包用MT管理器查看签名摘要,iOS包在设置-通用-设备管理中确认描述文件来源。注册前先完成邮箱验证和二次验证绑定,再入金。整个流程控制在十分钟内,每一步都有可核对的参照物。

下载后必做的账户安全加固动作

欧交易所下载只是开始,装完立刻做三件事:一是开启登录二次验证,别用短信,用TOTP动态口令;二是设置资金密码与登录密码不同;三是绑定常用设备并开启新设备登录提醒。做完这三步,即便安装包被二次打包,攻击者也拿不到完整凭证。另外建议单独准备一台备用机装交易类APP,与日常社交应用隔离。

欧交易所下载的核心优势与风险控制价值

欧交易所下载新手三步走

第一步:只从官网下载,下载后比对哈希值,不一致就删。第二步:安装后关闭通讯录和短信权限,开启TOTP二次验证,资金密码单独设置。第三步:先小额入金测试提币流程,确认地址白名单生效后再加大资金。三步走完再考虑交易策略,别跳过任何一步。
包体哈希公示

每次版本更新官网同步公布安装包SHA-256值,用户下载后可自行比对,差异即弃,不给篡改包留余地。

登录地异常拦截

系统记录常用登录地,欧交易所下载用户异地登录时自动触发人脸或邮箱验证,阻断盗登。
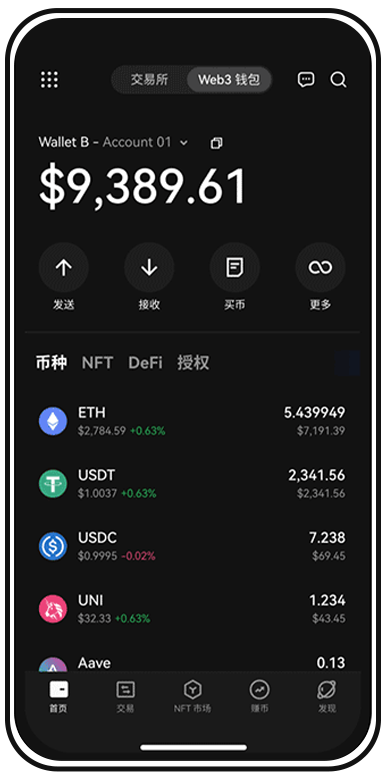
欧交易所下载的包体哈希值在哪里查

官网下载页底部有“版本校验”入口,点开即见当前版本SHA-256值。下载后用哈希工具算一遍比对,不一致直接删包,不要尝试安装。

设备指纹绑定

首次登录即记录设备指纹,换设备登录触发二次验证,防止安装包泄露后他人异地登录。

欧交易所下载的安装包在手机应用商店能搜到吗

搜不到是正常的。欧交易所下载不走第三方商店,只通过官网分发。商店里同名APP多为仿冒,图标和名称近似但签名不同,装了就中招。认官网,别图省事。
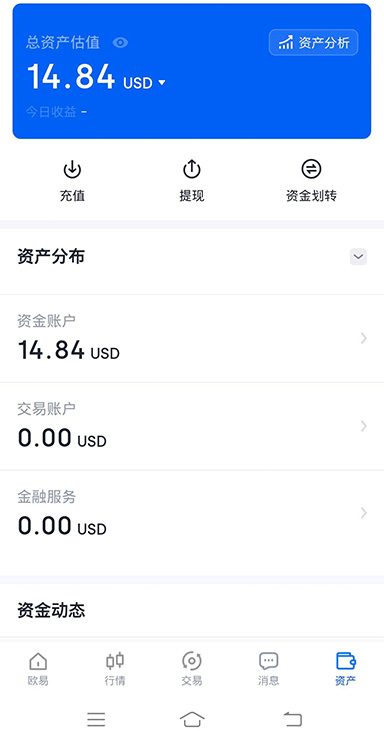
欧交易所下载后的APP安全设置面板

欧交易所下载配套的账户风控服务

下载前先核域名

欧交易所下载入口只认官网域名,任何短信、群聊、搜索引擎广告位给的短链一律先复制到浏览器查跳转,跳两次以上的直接关掉。

下载后频繁弹权限请求正常吗

不正常。欧交易所下载的正版包只申请存储和相机权限,若弹通讯录、短信、通话记录请求,说明包体被篡改,立即卸载并从官网重下。

下载后提示“未知来源”不让安装怎么办

这是安卓系统默认拦截。进设置-安全-安装未知应用,授权给浏览器或文件管理器即可。装完建议把该授权关掉,下次下载再开,减少常开风险。
官方通道唯一性

欧交易所下载

欧交易所下载只通过官网单一入口分发,不设第三方应用市场代理,从源头上切断中间人篡改包体的可能。
欧交易所下载 常见问题指南

1提币地址白名单
下载后可在安全中心设置提币地址白名单,非白名单地址提币需延迟24小时并邮件确认。
2权限最小化设计
欧交易所下载的APP默认不申请通讯录和短信读取权限,安装时系统弹窗即可见,用户可当场拒绝。
3安装环境自检
启动时检测是否运行在root或越狱环境,异常环境直接限制交易功能,降低被注入风险。
4换手机后欧交易所下载重新装,旧设备要做什么
旧设备先退出登录并清除本地数据,再到官网下载新包。新设备首次登录会触发设备验证,按提示完成邮箱或人脸核验即可,旧设备授权自动失效。
5装完先关敏感权限
欧交易所下载完成后第一件事不是登录,是进系统设置把通讯录、短信、位置权限全关掉,只留存储和相机,减少信息面暴露。

欧交易所下载第一步走对,后面少踩九成坑

假包不会写在脸上,但哈希值和签名会说实话。现在就打开官网核对版本指纹,装完先把权限关一遍,别等出事再补。