独立签名安全环境
交易签名在隔离的安全执行环境中完成,主系统无法直接读取密钥明文,即使APP被注入恶意代码也拿不到签名权限。
密钥碎片加密后存于设备本地安全区域,欧e官方APP服务器不保存完整密钥或可还原的碎片组合。备份时碎片分别加密上传,单独一份无法使用。
在旧设备欧e官方APP中发起迁移申请,通过身份验证后生成一次性迁移码,新设备输入迁移码完成碎片重组。旧设备授权在迁移完成后自动失效。
欧e官方APP通过站内信推送安全更新公告和风险提示,用户打开APP即可看到最新安全动态,不用额外订阅邮件。
交易签名在隔离的安全执行环境中完成,主系统无法直接读取密钥明文,即使APP被注入恶意代码也拿不到签名权限。
欧e官方APP将私钥拆分为多个加密碎片,分别存放于不同安全区域,单一区域被攻破也无法还原完整密钥,大幅降低泄露风险。
刚装好欧e官方APP?先别急着交易,花三分钟做这几件事:第一步,开启设备锁和应用启动密码;第二步,在安全中心绑定备用验证方式;第三步,检查密钥备份状态是否完整;第四步,关闭不必要的系统通知预览权限;第五步,定期在设置里查看登录记录。做完这五步,你的欧e官方APP安全基线就算搭好了,后续使用会更踏实。
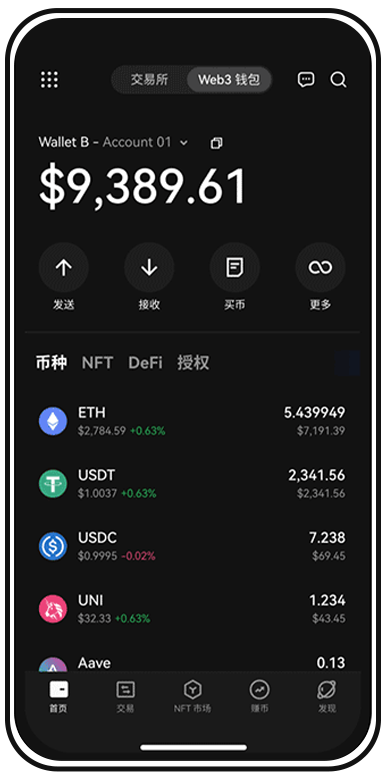
在“我的-安全中心-操作日志”中查看,包含登录、签名、授权变更等记录。支持按时间段筛选并导出为加密文件,方便自己存档核查。
欧e官方APP的密钥明文不进入主系统内存,恶意程序常用的内存扫描手段无法截获敏感数据,从源头堵住一类高频攻击路径。
签名环境运行在独立隔离区,与主系统之间设有严格访问控制。第三方审计中针对该环境的攻击模拟均未成功。任何系统没有绝对安全,但这一架构将攻击门槛拉得很高。
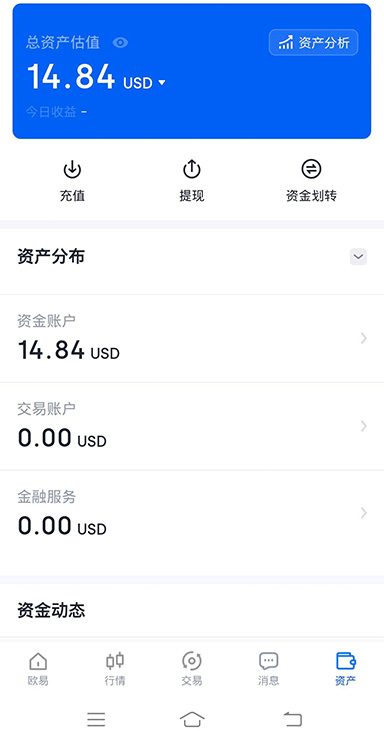
隔离签名环境经过性能优化,欧e官方APP完成一次签名仅需毫秒级时间,安全架构没有拖慢交易确认速度,日常操作流畅无感。
欧e官方APP记录每次密钥调用和签名操作的安全日志,用户可在设置中查看异常登录提醒,发现可疑行为能第一时间冻结账户。
手机丢失后,他人拿到的是加密碎片而非完整密钥,配合远程解绑功能,欧e官方APP用户可在新设备上快速恢复访问并作废旧设备授权。
欧e官方APP与服务器之间的每条指令都走独立加密通道,配合证书绑定机制,中间人攻击和流量劫持基本无从下手。
安全不是嘴上说说。下载欧e官方APP,打开安全中心亲眼看看密钥分片状态和签名日志,自己验证过才放心。