oe下载,从底层加密到风控隔离的安全拆解

端到端加密冷热分离实时风控

下载oe客户端不只是装一个APP,而是接入一套从传输层到存储层的安全体系。oe下载包内置了双向证书校验和代码签名验证,安装时自动检测完整性,避免被篡改的安装包混入设备。对用户来说,这意味着从下载那一刻起,私钥操作和交易指令就在加密通道里跑,不用额外配置就能获得底层架构提供的防护。

官网注册 APP下载

剪贴板防劫持检测

客户端监控剪贴板内容变化,当检测到地址被替换时弹出醒目警告,避免用户在转账时误粘贴到恶意地址。

传输层双向认证

客户端与服务器之间的通信采用双向证书校验,不只服务器验证客户端,客户端也验证服务器身份,降低中间人攻击面。

oe下载新手第一次安装要注意什么

先确认下载来源是官方页面,不要点搜索引擎广告位的不明链接。安装时留意系统是否提示签名异常,有提示就停止。装好后第一件事开启生物识别和二次验证,不要跳过。转账前先小额测试,确认地址无误再操作大额。最后把助记词手写在纸上离线保存,不截图不存网盘。

oe下载后首次启动的自动安全检测流程

首次打开oe客户端时,程序会依次执行环境完整性检查、网络代理检测和证书链验证。如果设备开启了未知来源安装或存在可疑hook框架,客户端会弹出提示并限制敏感操作。整个过程在后台自动完成,用户只需按引导完成初始化,不需要手动配置任何安全参数。

下载渠道与安装包完整性如何影响资产安全

非官方渠道的oe下载包可能被注入额外权限或劫持剪贴板。官方渠道的安装包在发布前经过哈希校验和沙箱运行测试,下载后客户端还会二次校验自身完整性。用户如果从第三方链接下载,安装时系统会提示签名不匹配,这时候应该立即停止安装并重新获取官方包。

oe下载在安全与效率之间的架构取舍

密钥本地加密存储

oe下载后私钥相关数据不会明文落盘,而是用设备级密钥库加密,即使设备丢失,未解锁状态下也无法直接读取。
硬件钱包联动

oe下载客户端支持连接主流硬件钱包,私钥不触网,大额操作在硬件设备上确认,适合长期持仓用户。

生物识别与设备绑定

支持指纹或面容解锁,并将设备硬件标识与账户绑定,换设备登录需要原设备确认,阻断凭证盗用后的直接登录。
交易指令本地预校验

每笔交易在发出前先在本地完成签名和格式校验,减少无效请求往返,既提升速度也避免错误指令进入网络。

oe客户端更新需要每次都重新下载完整包吗?

不需要。常规更新走增量包推送,只下载变更部分,体积小很多。只有跨大版本或安全架构调整时才需要完整包,客户端会在更新说明里标注。

增量更新减少暴露

oe下载后的版本更新采用增量包推送,减少完整安装包反复传输带来的中间环节风险,更新包同样经过签名校验。
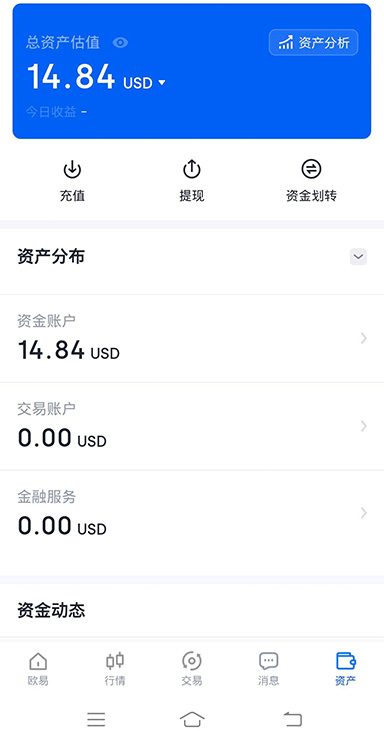
oe下载客户端架构示意

围绕oe下载的配套安全服务

安装包签名校验

oe下载的每个安装包都带数字签名,系统在安装前会比对签名指纹,不一致直接拦截,防止第三方渠道的植入风险。

oe下载后不开启生物识别会影响安全吗?

不会直接导致不安全,但开启后多一层本地验证。不开启的话,设备解锁状态下任何人拿到手机都能进入APP。建议至少开启指纹或面容,配合交易密码使用。

oe下载的安装包为什么比别的交易所大?

因为内置了本地签名校验、证书链验证和风控规则引擎,这些模块不依赖云端实时下发,所以包体偏大。换来的是离线状态下也能完成基础安全检测,不牺牲启动速度。
从第三方网站下载oe安装包会有什么后果?

oe下载

第三方包可能被重新签名或注入额外权限,安装后系统会提示签名不匹配。即使强行安装,客户端启动时的完整性校验也会失败,敏感功能被锁定,资产操作无法正常进行。
oe下载 常见问题指南

1实时地址风险库
内置地址风险数据库,转账前自动比对目标地址是否与已知可疑地址关联,降低误转风险。
2冷热钱包隔离运行
oe下载后的客户端将大额资产操作与日常交易分离在不同安全域,热端只保留交易所需的最小权限,降低单点泄露影响。
3oe下载后提示“设备环境异常”怎么处理?
先检查是否开启了开发者模式或安装了代理类工具,关闭后重启客户端。如果仍提示,卸载非官方渠道安装的版本,从官方页面重新下载覆盖安装,通常能解决。
4动态风控策略下发
oe下载的客户端会接收服务端下发的实时风控规则,遇到异常登录或大额转出时自动触发二次验证,不用等人工审核。
5登录行为基线模型
记录常用登录时间、地点和设备,偏离基线时触发额外验证,帮助用户及时发现异常访问。

现在获取oe下载包,体验底层安全架构的实际表现

安全架构不是宣传页上的词,是下载后每一次签名校验、每一次加密传输在替你挡风险。现在获取官方oe下载包,把防护装进设备里。